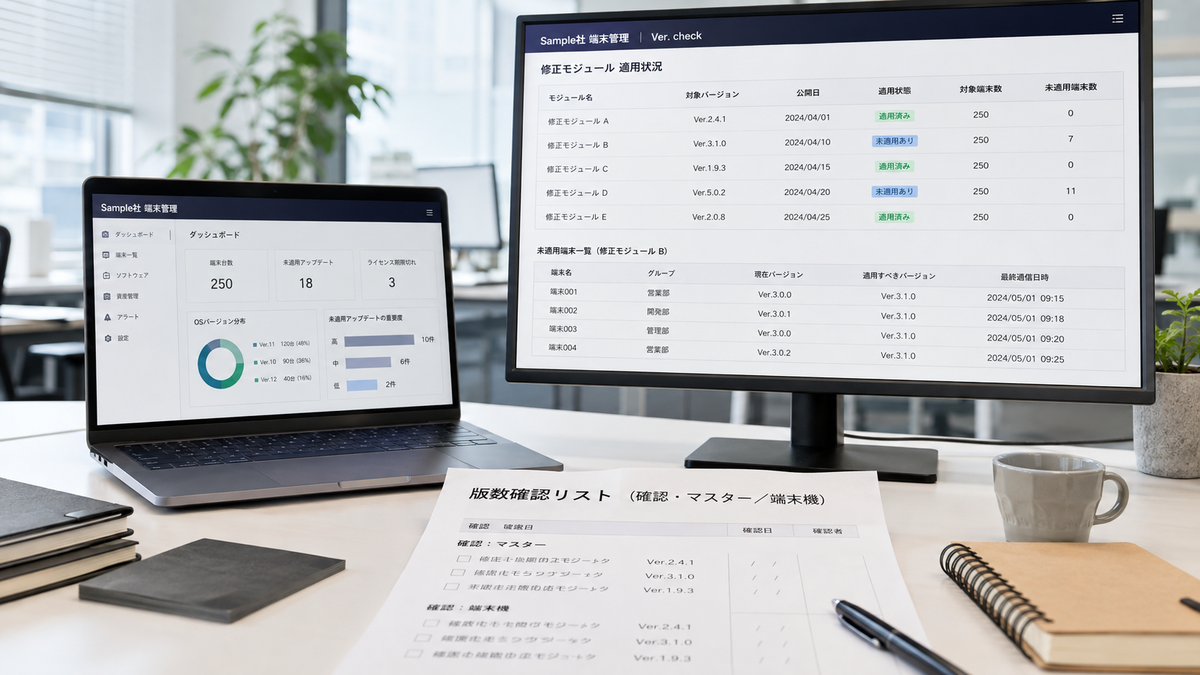
IT資産管理ツール自体に見つかった5件の脆弱性
2026年8月24日、JPCERT/CCとIPAが運営する脆弱性情報サイトJVNで、Sky株式会社のIT資産管理ツールに5件の脆弱性が公表されました(JVN#33423625)。
対象はSKYSEA Client View、および医療機関向けのSKYMEC IT Managerです。同日、開発元からも告知が出ています。
内訳は認可処理の欠如(CVE-2026-66109)、パストラバーサル2件(CVE-2026-68062、CVE-2026-68959)、スタックベースのバッファオーバーフロー(CVE-2026-68960)、そしてインストール時の不適切なファイルアクセス権設定(CVE-2026-69665)。
深刻度を示すCVSS v4.0の基本値(10点満点)では、認可処理の欠如とファイルアクセス権設定の2件が8.5点と高めに評価されています。
ここで一つ、見落としてほしくない点があります。パストラバーサルの2件について、JVNは「2024年に公表したCVE-2024-41726への修正が不十分なため発生した」と報告しているのです。
一度直したはずの箇所が、再び指摘された。パッチ適用を後回しにしない理由が、ここに詰まっているのではないでしょうか。
「ログインできる人」が起点になるという意味
想定される影響を正確に押さえておきましょう。前提となるのは、当該製品がインストールされたWindows端末にログインできる攻撃者です。
その条件下で、CVE-2026-66109とCVE-2026-69665はSYSTEM権限(Windowsで最も強い権限)での任意のコード実行につながる可能性があります。
残る3件はさらに厄介で、UDPパケットを受信できる状態にあり、かつ同製品が入っている他のWindows端末上で任意のコードが実行される可能性があると報告されています。1台の端末で起きたことが、そこで止まらないというわけです。
インターネット越しに誰でも狙える、という話ではありません。ただ、資産管理ツールは全社の端末に入っているのが普通です。ログインできる人の範囲が広いほど、起点も広くなると考えたほうがよいでしょう。悪用が確認されたかどうかは公表情報に記載がありません。
御社で確認したい版数と対象プログラム
まず手を動かすなら、自社の版数の確認からです。
SKYSEA Client Viewは、CVE-2026-69665がVer.21.300.12g以前、他はVer.21.210.01f以前が影響範囲とされています。パストラバーサル2件はVer.19.300.09hからVer.21.210.01fまでが対象。
SKYMEC IT Managerは、Ver.2023.225.03aおよびVer.2024.005.10a、CVE-2026-69665はVer.2025.205.08a以前です。
対象プログラムの範囲も要注意。マスターサーバー(グローバルマスターサーバー、セカンダリサーバーを含む)、管理機、端末機、スタンドアロン端末機のすべてが対象で、いずれもWindows OSが対象となります。
サーバーだけ見て終わり、とはいきません。
ツールを入れた安心より、パッチ適用が先
対応は開発元の案内どおりに進めるのが確実です。
SKYSEA Client Viewは、保守契約ユーザー用Webサイトでアップデートモジュールと修正モジュールが提供されています。Ver.21.310.01a以降へのアップデート、または修正モジュールの適用。ログインが必要です。
M1 Cloud Editionについては2026年8月24日から修正モジュールの配信が始まっており、端末機への適用は順次、自動的に実施されます。SKYMEC IT Managerも修正モジュールが提供され、適用が呼びかけられています。
セキュリティ製品や管理ツールを導入していること自体は、守られていることを意味しません。入れたツールの版数を追い続けることが、導入そのものと同じくらい重要なのです。
資産管理台帳に自社の管理ツールの版数が載っているか、この機会に見直してみてはいかがでしょうか。
参考情報:
JVN#33423625 https://jvn.jp/jp/JVN33423625/
Sky株式会社 告知 https://www.skyseaclientview.net/news/260824_01/
Sky株式会社 セキュリティ情報 https://www.skygroup.jp/security-info/news/260824.html
サポートサイト https://sp.skyseaclientview.net/topics/detail_3364.html
ScanNetSecurity https://scan.netsecurity.ne.jp/article/2026/08/26/56024.html
